Modo búnker en Bitcoin: lo que pidió Justin Drake y cuántos BTC tienen hoy la clave expuesta
Un investigador de la Ethereum Foundation pidió preparar una migración masiva de fondos por si la IA rompe la firma que protege Bitcoin. Ni la amenaza es inminente según la mayoría de criptógrafos ni la cifra de bitcoin expuesto es una sola: va de 1,9 a 7,1 millones según quién mida.
El 7 de octubre de 2026, a las 16:14 hora peninsular, Justin Drake publicó en X un mensaje largo que lleva más de seis millones de impresiones [1]. Drake es investigador de la Ethereum Foundation y no suele hablar de Bitcoin en estos términos. Esta vez pedía a toda la industria empezar a planificar un «modo búnker».
Qué pidió exactamente Drake
El detonante fue la publicación por OpenAI, el 6 de octubre, de un catálogo de 372 familias de resultados matemáticos en 719 manuscritos generados con sus modelos [2]. Para Drake, eso dejó claro que «la superinteligencia matemática ya está aquí» [1]. El propio catálogo avisa de que algunos resultados no formalizados «podrían tener problemas» [2].
Hay una parte del mensaje que se ha citado mucho menos. Drake escribió: «No corráis… una migración con prisas haría más mal que bien. Tampoco entréis en pánico» [1].
Clave pública, clave privada y por qué importa cuál se ve
Una dirección de Bitcoin normal no muestra la clave pública: muestra un hash de ella. La clave pública solo aparece en la cadena cuando gastas desde esa dirección, porque la firma necesita que se pueda comprobar. Desde ese momento queda escrita para siempre.
Eso no es un problema mientras nadie pueda calcular la clave privada a partir de la pública. Esa es exactamente la garantía de ECDSA. Romperla con fuerza bruta exige hoy del orden de 2^128 operaciones, una cifra fuera del alcance de cualquier ordenador existente [7].
Alberto Mera, autor y voz de Un Podcast Sobre Bitcoin, lo resume con una imagen de cocina en su vídeo sobre el aviso de Drake [14]. La computación cuántica tiene la receta, el algoritmo de Shor, pero le falta la cocina: un hardware capaz de ejecutarla. La IA tendría la cocina, pero nadie le ha dado la receta. Mera se apoya en el matemático Ricardo Pérez-Marco para defender que la IA brilla cuando los humanos ya han hecho casi todo el camino, y en las curvas elípticas nadie está cerca.
Qué dicen los que no comparten la alarma
El escepticismo es amplio. Yehuda Lindell, criptógrafo de Coinbase, dijo que no hay «ninguna evidencia en absoluto» de que vayan a caer supuestos con décadas de estudio como la criptografía de curva elíptica, y calificó el aviso de «la definición misma de FUD» en un hilo en X [5]. Charles Guillemet, CTO de Ledger, recordó que si ECDSA cayera, Bitcoin «sería el menor de nuestros problemas»: banca, comunicaciones e internet dependen de la misma familia de criptografía [6].
Rob Hamilton, de AnchorWatch, repasó en un hilo del 11 de octubre cinco líneas de investigación abiertas sobre secp256k1, la curva de Bitcoin [7]. Conviene leerlas como lo que son: preguntas abiertas, no ataques. Su conclusión es que ninguna ofrece hoy un atajo práctico.
Eso no significa que la preocupación sea absurda. Scott Aaronson escribió el 7 de octubre que, según fuentes que no identifica, las empresas de IA han empezado a investigar con discreción si sus modelos internos pueden romper protocolos criptográficos [3]. No nombra laboratorio ni esquema roto.
Cuántos BTC tienen la clave expuesta: cuatro cifras distintas
Aquí está el dato que más circula y el que peor se explica. Mera da 7,1 millones de BTC, un 35 % del supply [14]. Es la cifra de ChainQuery [8]. Pero no es la única:
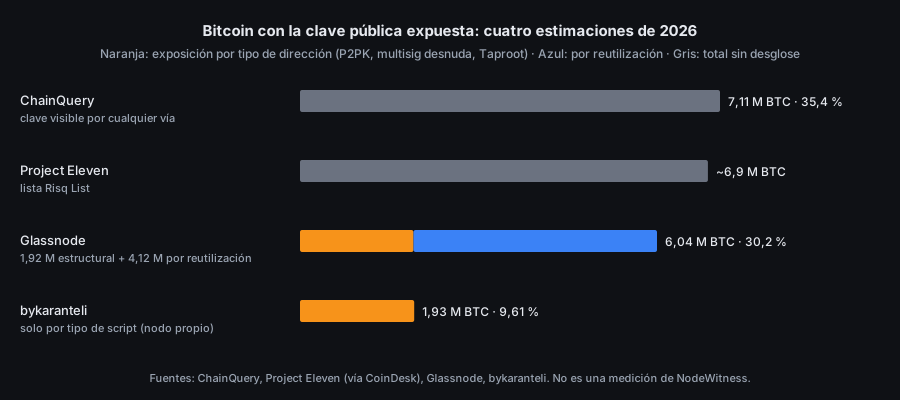
| Fuente | BTC expuestos | Qué cuenta |
|---|---|---|
| ChainQuery [8] | 7.105.243 (35,4 %) | Toda moneda cuya clave pública es visible, por cualquier vía |
| Project Eleven [9] | ~6,9 millones | Su lista pública de direcciones en riesgo (Risq List) |
| Glassnode [10] | 6,04 millones (30,2 %) | 1,92 M por tipo de dirección + 4,12 M por reutilización |
| bykaranteli [11] | 1.932.243 (9,61 %) | Solo tipo de dirección (P2PK, multisig desnuda, Taproot), en el bloque 971.341 |
La diferencia entre 1,9 y 7,1 millones no es un error de nadie: es qué se decide contar. Hay dos maneras de que una clave pública esté a la vista.
La primera es estructural. Las salidas P2PK, las de los primeros años, llevan la clave pública en claro desde el momento en que reciben. Taproot también la expone por diseño. Esa parte ronda los 1,9 millones y en ella coinciden Glassnode y bykaranteli [10] [11].
La segunda es operativa: direcciones normales que ya gastaron alguna vez y siguen guardando saldo. Ahí entra la reutilización de direcciones, y sobre todo la de exchanges y custodios. Glassnode atribuye a los exchanges entre 1,63 y 1,66 millones de BTC expuestos [10]. Esta parte se puede corregir moviendo los fondos a una dirección nueva. La estructural de P2PK, en cambio, depende de que su dueño siga vivo y tenga las claves.
Drake añade un matiz curioso: según él, las carteras con menos de 50 BTC disfrutan de una «cobertura parcial» gracias al llamado escudo de Satoshi, las unas 20.000 direcciones expuestas que le atribuye, con 50 BTC cada una [1].
Qué propone Bitcoin, y en qué plazos
En Bitcoin hay dos propuestas sobre la mesa y ninguna está activada [12] [13]. Ya explicamos el contexto en el artículo sobre la amenaza cuántica y BIP-360; aquí va lo esencial.
BIP-360 (P2MR, Pay-to-Merkle-Root), de Hunter Beast, Ethan Heilman e Isabel Foxen Duke, crea un tipo de salida casi igual que Taproot pero sin la vía de gasto por clave pública [12]. Protege de los ataques de exposición larga, los que aprovechan claves que llevan tiempo a la vista. No protege de los de exposición corta, cuando alguien intenta sacar la clave mientras tu transacción espera en la mempool: para eso harían falta firmas postcuánticas, que el texto deja para otra propuesta [12]. Sigue en borrador.
BIP-361, de Jameson Lopp y cinco coautores, es informativa y depende de un BIP de firma postcuántica que todavía no existe [13]. Plantea dos fases:
- Fase A, unos 160.000 bloques (~3 años) después de la activación: prohibido enviar fondos a direcciones vulnerables.
- Fase B, 2 años después: las firmas ECDSA y Schnorr solo valdrían a través de un protocolo de rescate, por ejemplo probando que conoces la semilla de tu cartera.
Para las salidas P2PK, el texto admite que hoy no se conoce ningún protocolo de rescate posible [13]. Y el propio documento dice que, si los rescates cubren la mayor parte del supply, la restricción será «como mucho levemente confiscatoria» [13]. Ese «si» es el corazón del debate.
Drake habla de meses; la vía más ambiciosa de Bitcoin calcula unos cinco años desde una activación que ni siquiera tiene fecha. Cambiar las reglas de consenso de Bitcoin, como ya se vio con BIP-110, es lento a propósito.
Un matiz que complica la solución: la criptografía postcuántica también puede fallar
Vitalik Buterin, cofundador de Ethereum, añadió una advertencia que afecta al remedio, no solo a la enfermedad [4]. Si la IA llega a descubrir fallos ocultos en estructuras matemáticas, ¿por qué solo en las curvas elípticas? Los retículos, la base de esquemas postcuánticos como ML-DSA, podrían tener los suyos. Sus palabras: «¿y si hay esqueletos en el armario así, tanto en las curvas elípticas como en los retículos, que sencillamente no somos lo bastante listos para descubrir, pero los bots pronto lo serán?» [4].
Buterin tampoco recomienda mover fondos hoy, y dejó una frase que debería leer cualquiera con prisa: ha perdido más dinero en migraciones mal hechas que en todos los hackeos juntos [4].
Qué hacer hoy, sin pánico
Lo útil de todo esto cabe en pocas líneas, y ninguna exige correr:
- No reutilices direcciones. Una dirección normal que no sea Taproot, si solo ha recibido y nunca ha gastado, no ha mostrado su clave pública. Tu cartera ya genera una nueva para cada cobro; úsala. Lo contamos con detalle en la guía sobre reutilización de direcciones.
- Si ya gastaste desde una dirección que aún tiene saldo, moverlo a una dirección nueva de tu propia cartera es una operación normal. Hazla con calma, con una transacción de prueba si no lo has hecho nunca, y no por un tuit.
- Desconfía de quien te meta prisa. Una migración apresurada, con una cartera nueva que no conoces o una semilla mal guardada, es un riesgo real y presente. El de ECDSA, hoy, es una hipótesis.
Nada de esto es una recomendación de inversión. Es higiene básica de autocustodia que ya tenía sentido antes del 7 de octubre.
La altura de bloque, el estado de la red y los cambios de consenso que vayan llegando se siguen en directo en la sección Red. Si alguna de estas propuestas avanza, se notará allí antes que en los titulares.
Fuentes
Entre paréntesis, el tipo de fuente.
- Justin Drake (@drakefjustin), post en X del 7/10/2026. Citas del «modo búnker», del plazo «meses, no años» y del «no corráis». Impresiones consultadas el 14/10/2026. (Primaria, declaración del autor)
- OpenAI, Research Catalog (overview), 6/10/2026. 372 familias de resultados en 719 manuscritos y aviso de que algunos resultados no formalizados «podrían tener problemas». (Primaria, documento oficial)
- Scott Aaronson, The Mathocalypse, 7/10/2026, actualización del post. Basado en fuentes anónimas. (Primaria, opinión de experto)
- ForkLog, Justin Drake says AI could break ECDSA before quantum computers, 8/10/2026. Recoge las citas de Vitalik Buterin. (Secundaria, prensa)
- Yehuda Lindell (@LindellYehuda), hilo en X del 8/10/2026, con el cierre del hilo recogido por Gizmodo, Cryptographers Urgently Debating Whether AI Could Break Bitcoin's Security 'in Months', 8/10/2026. Citas «ninguna evidencia en absoluto» y «la definición misma de FUD». (Primaria, declaración del autor; Secundaria, prensa)
- cvj.ai, Ledger CTO debunks AI threat to Bitcoin's ECDSA cryptography, 9/10/2026. Cita de Charles Guillemet. (Secundaria, prensa)
- The Crypto Times, Bitcoin's secp256k1: developer details open classical attack research directions, 12/10/2026. Resumen del hilo de Rob Hamilton. (Secundaria, prensa)
- ChainQuery, Quantum exposure report, metodología v1.2, 2026. 7.105.243 BTC expuestos (35,4 %). (Primaria, proveedor de datos)
- CoinDesk, Researcher wins 1 bitcoin bounty…, 24/04/2026. Cifra de Project Eleven. (Secundaria, prensa)
- Glassnode, Measuring Bitcoin's quantum-exposed supply, 2026. 6,04 M de BTC expuestos (30,2 %), su desglose estructural y operativo y la exposición de exchanges. (Primaria, proveedor de datos)
- bykaranteli, Quantum, 2026, medición con nodo propio en el bloque 971.341. (Primaria, análisis independiente)
- BIP-360: Pay to Merkle Root (P2MR), repositorio oficial de BIPs, estado Draft. Diseño de P2MR y alcance frente a ataques de exposición larga y corta. (Primaria, especificación técnica)
- BIP-361: Post Quantum Migration and Legacy Signature Sunset, repositorio oficial de BIPs, estado Draft, tipo Informational. Fases A y B, plazos, rescate y la frase «levemente confiscatoria». (Primaria, especificación técnica)
- Alberto Mera, Un Podcast Sobre Bitcoin, ¿Existe la fórmula que ROMPE BITCOIN?, YouTube, octubre de 2026. (Secundaria, divulgación)
Este artículo no incluye ninguna medición propia de NodeWitness: todas las cifras de bitcoin expuesto son de las fuentes citadas.
Más en Red y minería
Última actualización: 14 de octubre de 2026